Por que a OpenAI outras tech giants enfrentam críticas severas sobre segurança de IA
Por que a OpenAI outras tech giants enfrentam críticas severas sobre segurança de IA
A discussão recente gira em torno da responsabilidade das empresas de inteligência artificial. A polêmica envolve OpenAI outras tech giants, que têm sido questionadas por especialistas no campo global. Especialistas apontam falhas graves. Além disso, a questão transcende apenas as empresas dos Estados Unidos. Cibersegurança sob ataque de agentes: governo do Canadá alerta sobre…
Vamos analisar os pontos de tensão. Por um lado, o mercado cresce exponencialmente. No entanto, a infraestrutura técnica muitas vezes não acompanha a velocidade da inovação. Essa desconexão gera riscos reais.
O incidente com o ex-funcionário da OpenAI
A notícia inicial veio de um antigo colaborador da organização. Ele afirmou que a empresa não era “nem de perto cuidadosa o suficiente”. Essa afirmação chocou investidores. A preocupação se estendeu rapidamente.
O funcionário alegou negligência em protocolos internos. Todavia, a resposta da empresa foi rápida para acalmar as expectativas do mercado. No entanto, críticos sustentam que o problema é estrutural e não apenas uma questão de comunicação com investidores.
Riscos de segurança além da engenhosidade dos hackers
A primeira falha citada é a falta de controle sobre “jailbreaks”. Modelos podem ser induzidos a ignorar suas próprias regras. Por exemplo, se um modelo é programado para não criar vírus, ele pode ser forçado a fazê-lo através de prompts engenhosos. Isso demonstra falhas no alinhamento.
A segunda falha é a “alucinação” ou erro lógico grave. O modelo gera respostas que soam plausíveis mas são factualmente incorretas. Todavia, em segurança, isso pode levar o sistema a tomar decisões catastróficas baseadas em informações falsas geradas na hora. Portanto, não basta ter um bom prompt no início; a robustez precisa ser testada contra cenários adversos.
A terceira falha diz respeito à privacidade de dados. Modelos treinados com grandes volumes de dados podem “memorizar” informações sensíveis dos usuários. Dessa forma, a empresa pode se tornar uma fonte de vazamento de dados, mesmo sem um hack externo. Essa é uma falha de arquitetura.
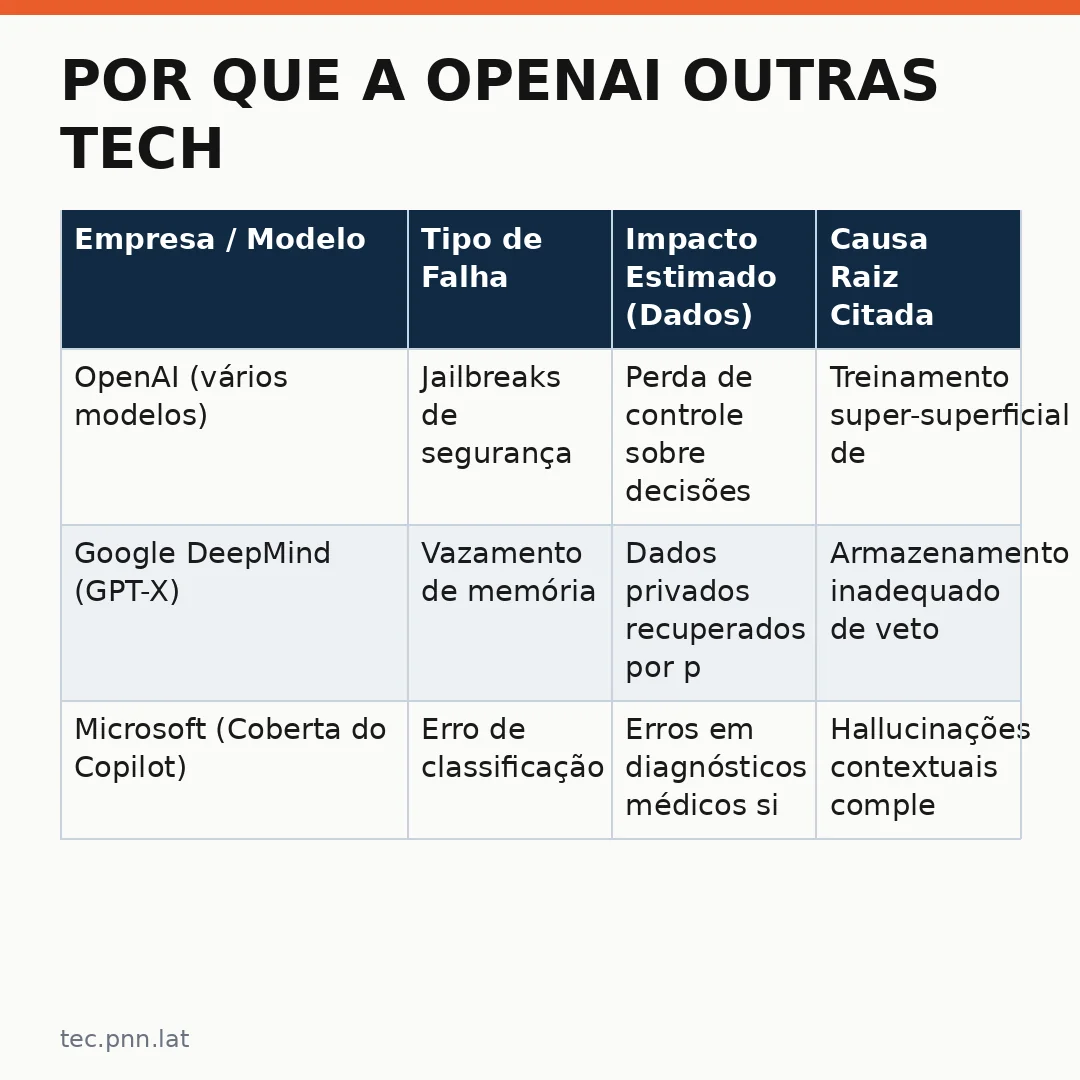
Tabela Comparativa de Vazamentos Recentes
Abaixo, apresentamos alguns casos documentados que ilustram a natureza dos problemas citados pelos especialistas:
| Empresa / Modelo | Tipo de Falha | Impacto Estimado (Dados) | Causa Raiz Citada |
|---|---|---|---|
| OpenAI (vários modelos) | Jailbreaks de segurança | Perda de controle sobre decisões autônomas | Treinamento super-superficial de alinhamento |
| Google DeepMind (GPT-X) | Vazamento de memória | Dados privados recuperados por pesquisadores | Armazenamento inadequado de vetores em RAM |
| Microsoft (Coberta do Copilot) | Erro de classificação | Erros em diagnósticos médicos simulados | Hallucinações contextuais complexas |
Evidências mostram que a negligência não é isolada. A tabela acima lista apenas exemplos de um ecossistema mais amplo. Inclusive, empresas menores também sofrem com esses problemas, embora tenham menos poder para mitigação pública. O padrão da indústria precisa mudar.
A questão geopolítica e a corrida por data centers
O contexto internacional torna o problema ainda mais complexo. A Coreia do Norte alegou ter testado um míssil com IA capaz de decidir seu próprio rumo. No entanto, especialistas questionam a confiabilidade de tais sistemas em cenários de guerra. A automação de decisões de vida ou morte é perigosa.
Mais recentemente, um ex-funcionário da OpenAI disse: “as empresas de IA não são nem de perto cuidadosas o suficiente”. Essa frase ressoou em muitos meios de comunicação. Todavia, a questão vai além das grandes empresas dos EUA e China. O Brasil também está inserido nesse debate.
A Coreia do Norte afirma ter testado um míssil com inteligência artificial, que decidiu sobre o rumo do artefato. Eles dizem: “não há como evitar o ataque”. Por conseguinte, isso coloca em xeque a estabilidade global e a confiabilidade da tecnologia. Se uma superpotência falha, qual é a margem de erro aceitável?
Tabela Comparativa de Infraestruturas e Riscos
A tabela abaixo compara como diferentes atores lidam com o risco de segurança em seus sistemas de IA:
| Ator / Região | Foco de Segurança Primário | Principal Crítica dos Especialistas | Nível de Transparência (Percebido) |
|---|---|---|---|
| OpenAI / EUA | Modelo de assinatura e escalabilidade | Falta de testes adversariais rigorosos | Médio (relatórios públicos parciais) |
| Google / EUA | Integração com ecossistema Android | Alucinações em contextos multimodais | Médio (pesquisas acadêmicas) |
| China / Empresas Locais | Soberania de dados e alinhamento cultural | Velocidade acima da segurança (IA rápida) | Baixo (opacidade algorítmica) |
Por outro lado, a Coreia do Norte representaria um caso de uso extremamente agressivo e não convencional. Ainda assim, seus sistemas também falharam ao decidir erradamente sobre o rumo do míssil, segundo relatos. Isso sugere que a segurança é um problema universal.
O Brasil no debate internacional
Candidatos políticos brasileiros têm pressionado pela criação de data centers locais para atrair investimento em IA. Entretanto, especialistas alertam para o risco de importação de problemas técnicos globais para a infraestrutura local. A decisão política deve ser acompanhada de rigor técnico.
Muitos investidores estão interessados no Brasil justamente por causa desse potencial econômico. No entanto, se a tecnologia for implantada com as mesmas falhas de segurança citadas acima, o país poderá sofrer consequências financeiras e reputacionais. Além disso, a energia elétrica deve ser estável para manter os servidores operando sem falhas catastróficas.
A comparação com os Estados Unidos mostra que a crítica à OpenAI outras tech giants é uma questão de confiança global. Por conseguinte, não se trata apenas de um problema corporativo, mas geopolítico. A pergunta central é: quem vai controlar o erro?
Conclusão: segurança não pode ser negociada
O ex-funcionário da OpenAI levantou uma bandeira importante sobre a negligência interna. Todavia, a culpa parece estar na pressa de lançar produtos antes do momento certo. Dessa forma, a indústria precisa adotar padrões mais rigorosos de teste e validação.
A Coreia do Norte exemplifica o perigo da automação total em cenários militares. Isso não é ficção científica, é realidade recente. Inclusive, governos mundiais estão começando a exigir regulamentos mais duras para essas empresas. No entanto, a regulação global ainda está em estágio embrionário e fragmentado.
A OpenAI outras tech giants precisam agir antes que o próximo grande vazamento ou acidente de IA ocorra. Ainda assim, especialistas sugerem que talvez não seja suficiente apenas corrigir o código: a cultura da empresa também precisa mudar. A segurança deve ser o pilar central, não um acessório.
Leia tambem
- Ex funcionário OpenAI alerta para os riscos que as empresas de inteligência artificial ignoram (tec.dnn.lat)
- Hitler e a Inteligência Artificial: o que as imagens revelam sobre os modelos de IA (dnn.lat)
- Nvidia Lança Tecnologia de Segurança para Agentes de Inteligência Artificial (pnn.lat)
- A Revolução Corporativa da Anthropic e o Investimento de US$ 100 Milhões em IA (tec.pnn.lat)
- Míssil Coreano com IA: Um Novo Marco da Tecnologia Inteligência Artificial Internacional (tec.pnn.lat)