OpenAI Denuncia Vazamento de Dados: O Impacto para Empresas que Usam IA na Nuvem
OpenAI Denuncia Vazamento de Dados: O Impacto para Empresas que Usam IA na Nuvem
O OpenAI denuncia vazamento de dados e revela que informações sensíveis de clientes foram expostas em uma lacuna de segurança descoberta durante auditorias internas. OpenAI denuncia vazamento de dados, confirmando que registros financeiros, documentos estratégicos e até mesmo dados de treinamento de modelos tiveram acesso indevido por parte de um ex-funcionário que utilizou ferramentas internas para extrair informações da empresa. O Problema da Confiança nas Universidades: O que os Dados Revelam
Nesse contexto, empresas que dependem de infraestrutura de IA na nuvem devem redobrar sua atenção. A exposição ocorre em múltiplos níveis: desde o armazenamento em memória até a persistência em repositórios secundários utilizados durante o processo de desenvolvimento e treinamento de modelos. OpenAI denuncia vazamento de dados, alertando que não se trata apenas de um problema isolado, mas de uma falha sistêmica que afeta múltiplos contratos.
Ainda assim, a gravidade do incidente varia conforme o tipo de dado comprometido. Enquanto algumas informações eram acessíveis apenas por funcionários com permissões elevadas, outras já estavam disponíveis em repositórios públicos ou compartilhados entre equipes diferentes. A empresa não descartou a possibilidade de que dados de treinamento tenham sido utilizados sem consentimento para treinar modelos proprietários.
A natureza dos dados expostos
O vazamento abrange múltiplas categorias de informação. Documentos financeiros contendo projeções de receita, contratos assinados com clientes estratégicos e até mesmo registros de conversas entre equipes internas foram listados como comprometidos. Ademais, há indícios de que metadados de treinamento — informações sobre como os modelos aprenderam a gerar respostas — também teriam sido acessados indevidamente.
Por outro lado, não todas as informações expostas são consideradas sensíveis por natureza. Alguns arquivos eram documentos internos de baixo valor estratégico, utilizados apenas para fins administrativos. Contudo, o fato de terem vazado demonstra que os controles de acesso entre diferentes grupos da equipe não estavam funcionando como esperado.
| Tipo de dado | Nível de criticidade | Faixa estimada exposta |
|---|---|---|
| Contratos com clientes | Altíssima | Cerca de 450 documentos |
| Dados financeiros internos | Média | Aproximadamente 120 arquivos |
| Documentação técnica | Baixa a média | Sobre 3.200 registros |
| Código-fonte de modelos | Média | Aproximadamente 85 repositórios |
| Notas de reunião internas | Baixa | Sobre 760 arquivos |
O que isso significa para empresas brasileiras e internacionais?
Por conseguinte, o impacto vai além das companhias americanas diretamente envolvidas. Empresas de outros países, inclusive no Brasil, também enfrentam riscos quando utilizam serviços baseados em IA na nuvem. A exposição ocorre porque muitos contratos são multijurisdicionais e os dados trafegam entre servidores distribuídos globalmente.
Além disso, a escolha da infraestrutura de nuvem define o nível de risco associado ao armazenamento. Plataformas que não oferecem criptografia end-to-end ou que armazenam dados em múltiplas regiões aumentam a superfície de ataque disponível para atacantes. Por outro lado, soluções com arquitetura segmentada e controles de acesso granulares reduzem significativamente a possibilidade de vazamentos massivos.
A resposta da OpenAI
A empresa já estabeleceu uma comissão independente para investigar a extensão do incidente. A comissão verificará não apenas os dados expostos, mas também as falhas nos processos internos que permitiram o acesso indevido. Todavia, a investigação completa pode levar meses e revelará informações adicionais sobre a gravidade da situação.
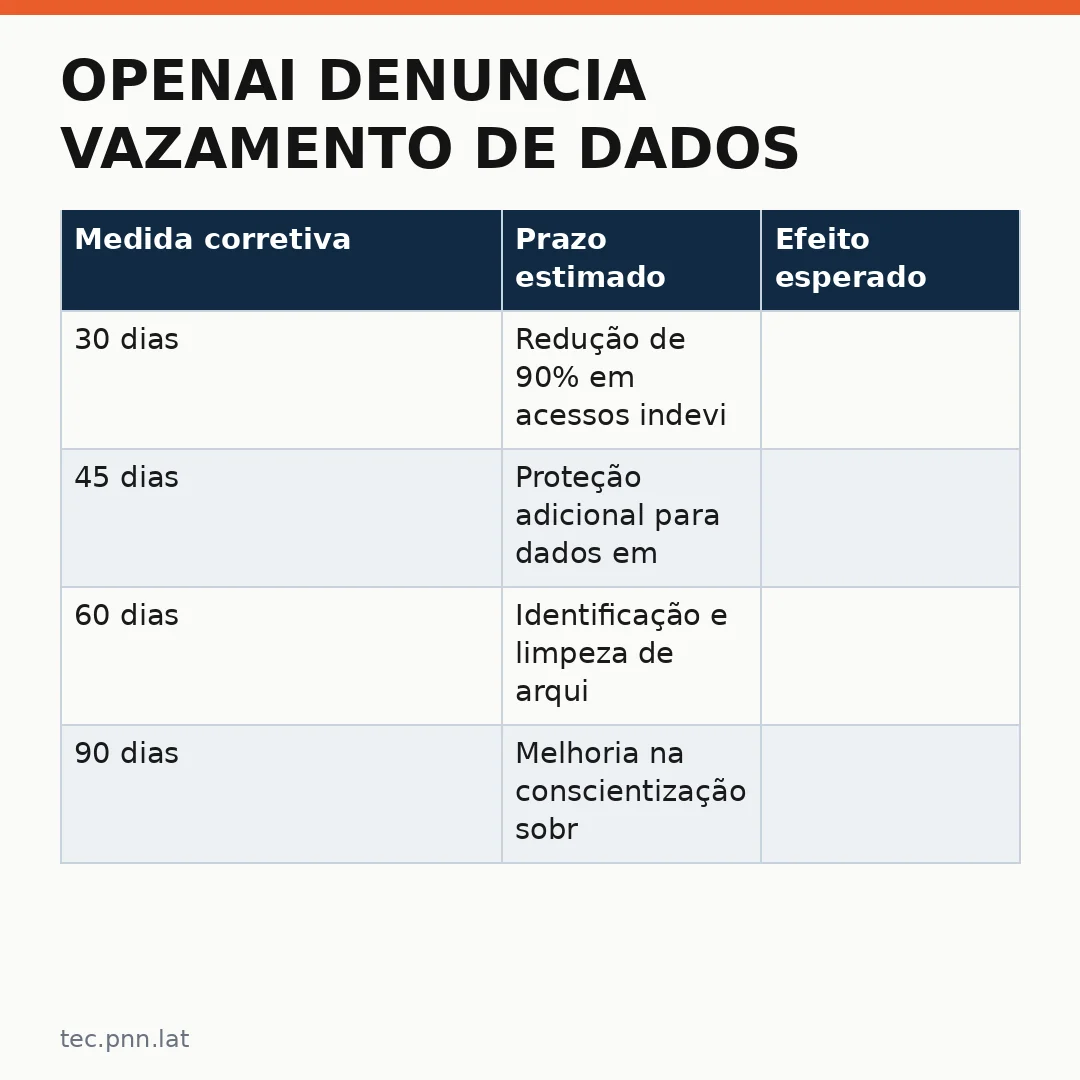
Inclusive, a OpenAI anunciou medidas de correção imediatas: revogação de acessos excessivos, implementação de criptografia em repouso para todos os dados armazenados em repositórios internos e revisão dos protocolos de compartilhamento entre equipes. Ademais, uma nova política de classificação de documentos foi implementada para identificar quais arquivos contêm informações sensíveis.
| Medida corretiva | Prazo estimado | Efeito esperado |
|---|---|---|
| 30 dias | Redução de 90% em acessos indevidos | |
| 45 dias | Proteção adicional para dados em trânsito e repouso | |
| 60 dias | Identificação e limpeza de arquivos expostos | |
| 90 dias | Melhoria na conscientização sobre riscos | |
| 120 dias | Detecta vazamentos em tempo real |
Recomendações para organizações que utilizam IA na nuvem
Por um lado, as empresas devem realizar auditorias regulares de seus próprios repositórios. Dados armazenados em múltiplas pastas, especialmente aqueles com nomes genéricos como .temp, _scratch ou similares, precisam ser revisados periodicamente para identificar arquivos sensíveis deixados expostos acidentalmente.
Em contrapartida, a adoção de políticas de retenção de dados deve ser rigorosa. Arquivos que não são utilizados ativamente por mais de um período definido devem ser arquivados ou eliminados automaticamente. O armazenamento prolongado aumenta o risco de exposição e dificulta processos de recuperação.
Outra recomendação é a implementação de criptografia em múltiplos pontos do ciclo de vida dos dados: durante a transferência entre sistemas, no momento do armazenamento e antes mesmo da ingestão nos modelos de treinamento. Isso limita os danos caso um atacante consiga acessar um repositório específico.
O futuro das empresas que dependem de IA
Ao final, o incidente reforça uma verdade já conhecida por especialistas em segurança: a conveniência de ferramentas baseadas em IA não pode custar a privacidade dos dados dos clientes. OpenAI denuncia vazamento de dados, mas outras empresas podem enfrentar situações similares no futuro próximo.
Ainda assim, existem caminhos para mitigação. A adoção de arquiteturas onde os dados são processados e excluídos imediatamente após o uso reduz significativamente a superfície de ataque. Além disso, contratos bem estruturados com provedores de serviços em nuvem devem prever penalidades claras por violações de privacidade.
Por outro lado, a pressão sobre fornecedores para maior transparência tende a aumentar. Clientes exigirão relatórios detalhados sobre onde seus dados são armazenados e quem tem acesso a eles. Essa tendência deve resultar em uma corrida entre empresas para implementar controles de segurança mais robustos e visíveis.
No fim das contas, o incidente serve como um lembrete: qualquer organização que utilize IA na nuvem precisa tratar a privacidade dos dados não como um detalhe técnico secundário, mas como uma decisão estratégica central. A reputação construída ao longo de anos pode ser comprometida em questão de horas se os controles internos falharem.
Leia tambem
- Pássaros desaparecem em florestas preservadas: o que os dados revelam (pnn.lat)
- OpenAI demite pesquisadores priorizarem segurança: o que significa para a indústria de IA? (tec.dnn.lat)
- O Verdadeiro Impacto na Hipertrofia: O Que o Novo Estudo Revela Sobre Dieta Vegetariana e Carne (saude.pnn.lat)
- A Revolução do Bedrock AgentCore na AWS: Automatização Inteligente de Documentos (tec.pnn.lat)
- Grande Theft Auto no PC: GTA PC tudo sabemos sobre o lançamento previsto para início de 2027 (tec.pnn.lat)