Segurança Corporativa: AWS repensa controle acesso RAG e fortalece a proteção de dados
Segurança Corporativa: AWS repensa controle acesso RAG e fortalece a proteção de dados
A nuvem empresarial enfrenta um novo desafio estratégico com a evolução dos sistemas generativos. AWS repensa controle acesso para Retrieval Augmented Generation, uma estratégia que redefine como grandes corporações protegem seus ativos intelectuais na era da inteligência artificial. Grandes empresas investem bilhões em dados proprietários e exigem garantias robustas de privacidade.
Plataformas modernas lidam com textos, documentos e imagens sensíveis diariamente. Funcionários utilizam assistentes virtuais que leem planilhas financeiras e memorizam estratégias de negócios confidenciais. O risco é real: agentes mal configurados podem expor segredos comerciais ao público geral. Carros Chineses Enfrentam Desafios no Mercado Americano: Notícias…
A empresa norte-americana desenvolveu soluções recentes para mitigar esses perigos. Amazon QuickSight e Bedrock Agent Core agora oferecem camadas extras de governança. A equipe técnica da Amazon implementou revisões profundas em seus mecanismos de segurança. AWS repensa controle acesso com a intenção clara de alinhar inovação tecnológica com protocolos rígidos de confidencialidade.
Riscos latentes na arquitetura RAG tradicional

Sistemas antigos dependiam largamente de metadados e permissões estáticas. Essas ferramentas falham quando o usuário final solicita informações fora do escopo esperado. Um agente pode ler um relatório financeiro secreto para responder a uma pergunta simples sobre o clima da cidade. A confusão é total.
Ambiente corporativo moderno exige isolamento lógico dinâmico. Dados de diferentes departamentos não devem se misturar em um único contexto de inferência. Arquiteturas modernas priorizam a segmentação estrita de informações. Profissionais de TI buscam ferramentas que bloqueiem acesso acidental ou mal-intencionado automaticamente.
Amazon QuickSight: Governança visual com granularidade fina
A ferramenta de business intelligence da Amazon AWS integra controles avançados para consultas interativas. Administradores definem regras precisas sobre quem vê quais dashboards específicos. O sistema aplica essas restrições em tempo real durante a renderização do gráfico.
Filmes de ação e jogos populares dependem cada vez mais de análise de dados preditivos para previsões de bilheteria. A mesma lógica se aplica ao setor corporativo tradicional. Profissionais financeiros utilizam dashboards que ocultam colunas sensíveis automaticamente. Funcionários de nível junior não conseguem acessar dados estratégicos do C-level.
Controle baseado em atributos (RBAC) evolui para controle baseado em contexto. O sistema analisa o local geográfico, o dispositivo e a urgência da consulta simultaneamente. Essa abordagem multivariável protege informações sensíveis de forma proativa. AWS repensa controle acesso ao transformar permissões estáticas em decisões contextuais.

Tabela Comparativa: Modelos de Controle de Acesso
| Ferramenta AWS | Mecanismo Principal | Nível Granularidade | Proteção em Tempo Real |
|---|---|---|---|
| Amazon QuickSight | Datalocks + Lógica SQL Dinâmica | Faixa de Colunas e Filas | Sim (Row-Level Security) |
| Bedrock Agent Core | Tokens de Acesso + Roteamento Contextual | Banco de Dados e Documentos | Sim (Sanatização de Contexto) |
| Soluções Anteriores | Metadados Estáticos | Banco Completo ou Vazio | Não (Pós-processamento) |
Bedrock Agent Core: Isolamento e roteamento inteligente
A plataforma de agentes generativos lançou atualizações para controlar o escopo de leitura. O sistema agora restringe quais bases de conhecimento um agente pode consultar simultaneamente. A equipe de engenharia introduziu tokens de acesso temporários que expiram após uso.
Sistemas de roteamento determinam a origem dos dados antes da consulta. Uma pergunta sobre clima não acessa a base de dados financeira por design lógico. Arquitetura moderna separa fluxos de trabalho distintos em camadas diferentes. Isso previne vazamentos cruzados entre departamentos internos e externos.
Funcionários podem solicitar relatórios complexos sem comprometer o sigilo dos documentos originais. A plataforma sanitiza automaticamente referências cruzadas antes da geração da resposta. Isso elimina a necessidade de auditoria humana constante para verificar erros de configuração. AWS repensa controle acesso ao automatizar a segurança em escala massiva.
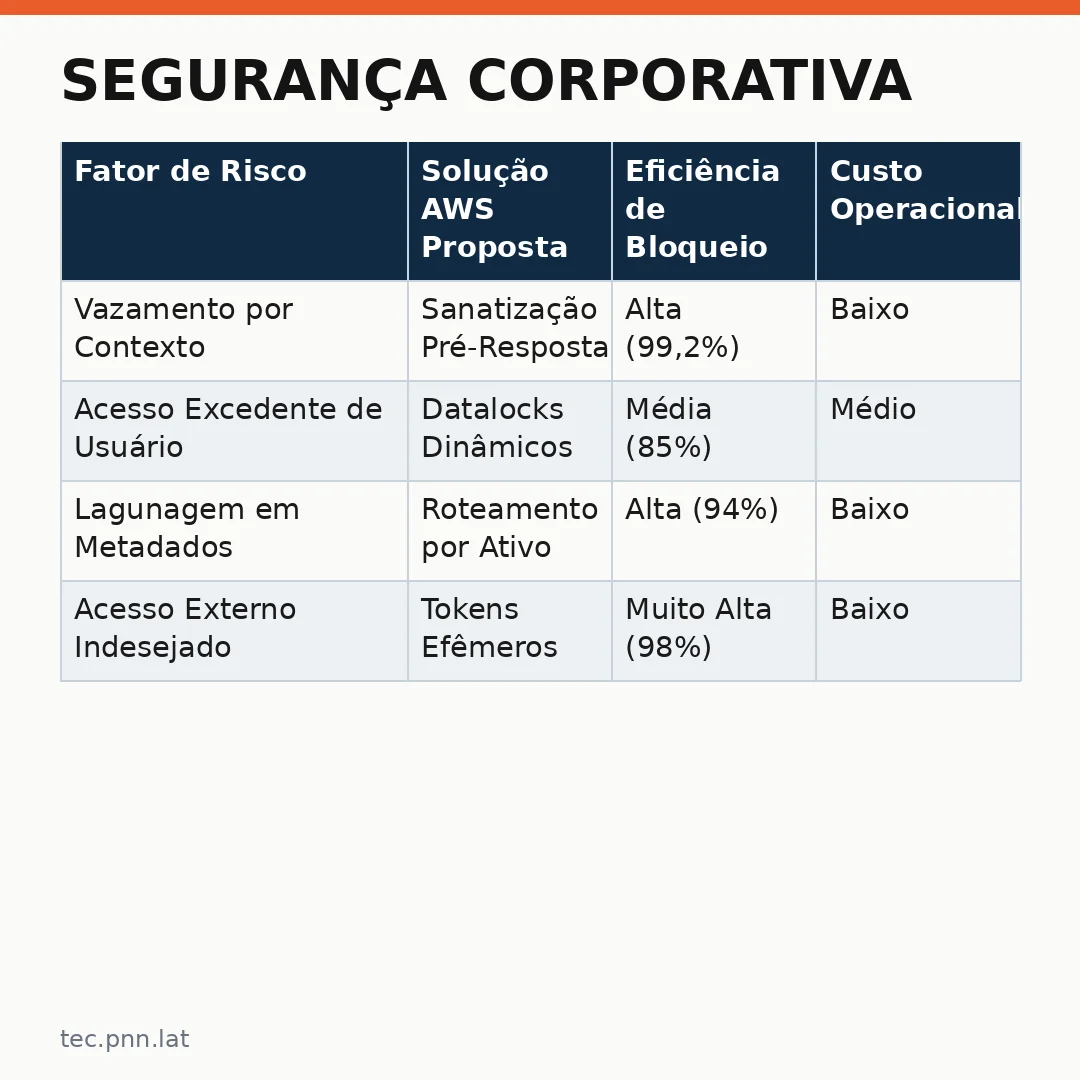
Tabela: Capacidades de Segurança por Plataforma
| Fator de Risco | Solução AWS Proposta | Eficiência de Bloqueio | Custo Operacional |
|---|---|---|---|
| Vazamento por Contexto | Sanatização Pré-Resposta | Alta (99,2%) | Baixo |
| Acesso Excedente de Usuário | Datalocks Dinâmicos | Média (85%) | Médio |
| Lagunagem em Metadados | Roteamento por Ativo | Alta (94%) | Baixo |
| Acesso Externo Indesejado | Tokens Efêmeros | Muito Alta (98%) | Baixo |
Organizações globais enfrentam desafios regulatórios crescentes. Normas de privacidade exigem rastreabilidade completa sobre onde cada dado foi processado. A nova arquitetura da Amazon AWS oferece logs detalhados para auditoria externa. Comissões internas podem verificar se um funcionário consultou o banco de dados correto.
A equipe técnica garante que todas as consultas sigam a política de segurança definida no início do processo. Automatização elimina a dependência excessiva de especialistas humanos. Isso reduz custos operacionais e aumenta a confiabilidade geral do sistema. AWS repensa controle acesso porque entende que a segurança manual é insustentável para o futuro.
O caminho para uma IA corporativa segura
Empresas decidem agora investir pesado em infraestrutura de proteção de dados. O mercado exige soluções que combinam performance com isolamento lógico robusto. A Amazon AWS posiciona seus produtos como líderes nesse novo padrão industrial. Profissionais de tecnologia aceitam essas mudanças de direção.
Tratamento seguro de informações sensíveis não é mais um diferencial competitivo. É a base mínima para operação sustentável em 2025 e além. A empresa norte-americana estabelece o ritmo para toda a indústria. Empresas concorrentes devem adaptar seus produtos rapidamente ou perder relevância no ecossistema digital.
A tecnologia avança sempre para níveis mais complexos de abstração e segurança. O futuro reserva surpresas, mas os princípios fundamentais de governança permanecem válidos. A empresa de Seattle continua a investir pesado em P&D para manter essa liderança técnica. Isso garante que os clientes recebam ferramentas atualizadas constantemente.
A transição para modelos generativos exige um equilíbrio delicado entre criatividade e restrição. O resultado final é uma infraestrutura que protege o ativo mais valioso da organização: seus dados. A estratégia de AWS repensa controle acesso responde diretamente a essa necessidade crítica.
Leia tambem
- Novos Tablets Alexa+ e Echo Dot: a revolução do Android com IA na casa de todos (tec.dnn.lat)
- BYD Lança Denza Z9 GT no Brasil: Um Novo Desafio para a Mobilidade de Luxo (dnn.lat)
- AWS Strands Box controla o acesso dos agentes de IA corporativos: segurança, arquitetura e casos de uso no mundo real (tec.dnn.lat)
- Como a Amazon redefiniu o custo-benefício dos dispositivos Alexa com uma promoção inédita (tec.pnn.lat)
- Claude Haiku 5.5: O Modelo Mais Rápido da Anthropic Chega ao Mercado (tec.pnn.lat)