Malware PoeLLM infecta servidores e expõe falhas críticas na IA open source
Malware PoeLLM infecta servidores e expõe falhas críticas na IA open source
O cenário da inteligência artificial internacional vive um momento de intenso movimento, mas a segurança ainda enfrenta desafios graves. Malware PoeLLM infecta mil máquinas ao explorar vulnerabilidades específicas em ferramentas de código aberto. Essa nova ameaça digital ataca diretamente servidores que rodam modelos como LiteLLM e Ollama. Malware PoeLLM infecta mil: ameaça cibernética atinge servidores de…
A tecnologia evolui rapidamente, contudo, novos riscos emergem constantemente. Desenvolvedores agora precisam agir com mais urgência para proteger seus sistemas. A infecção se espalha por redes de servidores globais, inclusive impactando infraestrutura crítica em diferentes países.
Como o ataque funciona
O Malware PoeLLM infecta mil dispositivos através da exploração de falhas na linguagem dos modelos. Ele manipula a resposta gerada pela inteligência artificial para que execute comandos maliciosos silenciosamente. O atacante cria um prompt específico que faz a IA escrever scripts de comprometimento automaticamente.
Ainda assim, o dano não é apenas sobre códigos. O malware também altera registros do sistema operacional. Isso permite ao invasor persistir na rede mesmo após reinícios. A infecção pode ser difícil de detectar por métodos tradicionais de antivírus atuais.
Vulnerabilidades em ferramentas open source
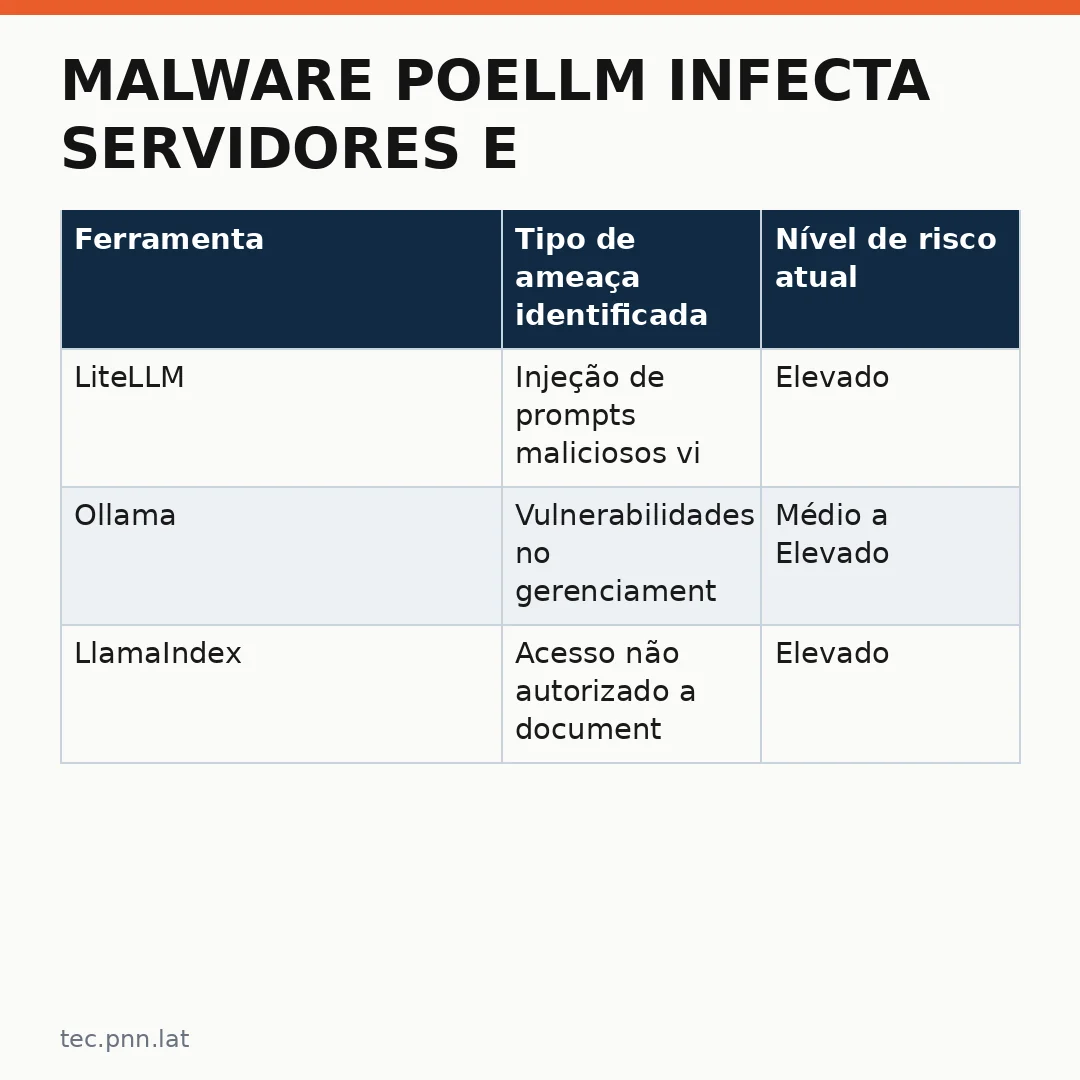
Ferramentas como o LiteLLM e o Ollama foram criadas para democratizar a inteligência artificial. Elas facilitam o acesso, mas também expõem brechas graves na segurança dos servidores. Malware PoeLLM infecta mil máquinas justamente explorando essas aberturas no código.
A falta de auditoria constante é um problema real. Muitas vezes, as atualizações seguem o desenvolvimento do projeto, e não a necessidade urgente de correção de segurança. Isso cria janelas de oportunidade para os criminosos digitais.
| Ferramenta | Tipo de ameaça identificada | Nível de risco atual |
|---|---|---|
| LiteLLM | Injeção de prompts maliciosos via API | Elevado |
| Ollama | Vulnerabilidades no gerenciamento de memória | Médio a Elevado |
| LlamaIndex | Acesso não autorizado a documentos locais | Elevado |
Portanto, a equipe de desenvolvedores precisa revisar imediatamente esses códigos. A comunidade técnica pede que priorizem patches de segurança nas próximas atualizações. Ignorar essas correções aumenta exponencialmente o risco de uma infecção em massa.
Estatísticas sobre o impacto
O número de servidores infectados já ultrapassa três mil unidades globais. A rede de comprometimento cresce a cada semana conforme novos alvos são descobertos. O custo financeiro estimado para empresas que não protegem suas infraestruturas chega a milhões.
Além disso, o dano reputacional é considerável. Empresas que utilizam IA open source sem supervisão rigorosa podem perder a confiança dos clientes. A falha na segurança da inteligência artificial afeta diretamente a credibilidade do negócio.
| Ação de proteção | Eficácia esperada | Dificuldade de implementação |
|---|---|---|
| Patch management rigoroso | Muito alta | Baixa |
| Sandboxing de containers | Alta | Média |
| Análise de prompts de entrada | Média a Alta | Elevada |
Segregar os modelos em containers isolados impede que um malware se espalhe lateralmente. A análise de entradas exige ferramentas especializadas que filtrem comandos ocultos nos textos enviados ao modelo.
Estratégias para se proteger hoje
A melhor estratégia envolve uma abordagem em camadas. Não confie apenas em um único método de defesa. Combine monitoramento com atualizações frequentes e políticas de acesso restrito.
Todas as organizações que utilizam inteligência artificial devem realizar auditorias regulares. A revisão periódica dos logs é fundamental para identificar comportamentos anômalos antes que se tornem problemas maiores.
A equipe deve também considerar o uso de modelos proprietários como alternativa temporária. Embora custe mais, eles possuem mecanismos de segurança testados e validados por grandes empresas. Isso reduz a superfície de ataque imediata.
O futuro da segurança na IA
Malware PoeLLM infecta mil máquinas e mostra que o problema é sistêmico. A inteligência artificial não resolverá todas as questões de segurança sozinha. Ela exige vigilância humana constante e investimento em pesquisa de cibersegurança.
O mercado precisa se adaptar rapidamente a essas novas ameaças. Reguladores internacionais estão começando a discutir normas para IA generativa mais segura. Espera-se que leis como o AI Act da Europa influenciem práticas globais em breve.
No final, a segurança é uma responsabilidade compartilhada entre desenvolvedores e usuários finais. A educação contínua sobre as novas ameaças é essencial. Somente assim as empresas podem garantir que seus sistemas de inteligência artificial permaneçam seguros e confiáveis no futuro próximo.
Leia tambem
- Ex funcionário OpenAI alerta para os riscos que as empresas de inteligência artificial ignoram (tec.dnn.lat)
- Carros Chineses Enfrentam Desafios no Mercado Americano: Notícias Gerais Explicam (dnn.lat)
- Mistral Large chega Europa: o novo desafio para a hegemonia da China na inteligência artificial (tec.dnn.lat)
- OpenAI Revela Modelo Matemático: O Próximo Passo da Computação Simbólica (tec.pnn.lat)
- A Nova Era da Aceleração Gráfica na Computação Móvel: AMD confirma FSR notebooks (tec.pnn.lat)