Agente IA GitHub encontra vulnerabilidades críticas no Android: a revolução da segurança móvel
Agente IA GitHub encontra vulnerabilidades críticas no Android: a revolução da segurança móvel
O Agente IA GitHub encontra falhas de segurança em sistemas Android, descobrindo 24 vulnerabilidades conhecidas como CVEs. Essa notícia impacta diretamente a comunidade de tecnologia e segurança cibernética global. O agente autônomo foi capaz de navegar por milhões de linhas de código para identificar brechas que passam despercebidas aos testes manuais tradicionais. Portanto, o avanço da inteligência artificial aplicada à engenharia de software traz novas perspectivas sobre como proteger dispositivos móveis contra ataques digitais. Nvidia Lança Tecnologia de Segurança para Agentes de Inteligência…
A descoberta de 24 falhas de segurança no ecossistema Android
O Agente IA GitHub encontra vulnerabilidades profundas que afetam milhões de usuários ao redor do mundo. Entre os problemas identificados está uma falha crítica de rastreamento por GPS, permitindo que hackers determinem a localização exata de dispositivos sem autorização explícita dos aplicativos instalados. Isso ocorre porque o sistema operacional Android gerencia a localização em segundo plano com permissões mal configuradas. Ademais, outras falhas permitem a injeção de dados não autorizados no processo de inicialização do kernel.
Inclusive, essas vulnerabilidades foram classificadas como críticas porque permitem acesso remoto sem interação física ou lógica adicional por parte do atacante. O agente de IA autônomo realizou essa varredura em um curto período de tempo, analisando o histórico de commits e dependências de bibliotecas externas utilizadas pelo Android Open Source Project. Por outro lado, testes manuais convencionais demorariam meses para identificar a mesma quantidade de falhas.
Como funcionou o Agente IA GitHub encontra brechas
O sistema utiliza técnicas avançadas de aprendizado de máquina combinadas com raciocínio lógico simbólico. A ferramenta foi projetada para entender não apenas o código-fonte, mas também a intenção dos desenvolvedores ao escrever certas funções. Dessa forma, o agente consegue prever quais combinações de dependências podem gerar conflitos ou aberturas de segurança.
Contudo, a metodologia depende de acesso completo aos repositórios do projeto Android no GitHub. O agente lê histórico de alterações e compara versões antigas com novas para detectar regressões na segurança. Além disso, ele simula ataques hipotéticos baseados em padrões conhecidos de exploração de vulnerabilidades. Por exemplo, ao analisar como o GPS é consultado pelo sistema, o agente percebeu que certas bibliotecas ignoravam a validação da origem do dado.
Todavia, isso não significa que o Android esteja completamente inseguro. A maioria dos dispositivos em uso já possui correções aplicadas ou será atualizada por seus fabricantes. No entanto, para usuários com dispositivos mais antigos sem suporte oficial, o risco permanece elevado. Agente IA GitHub encontra riscos sempre que novos componentes são integrados ao ecossistema Android.
A falha de rastreamento GPS: um risco concreto
Um dos problemas mais preocupantes identificados foi a vulnerabilidade no gerenciamento da localização por aplicativos em segundo plano. O agente IA GitHub encontra essa falha especificamente ao analisar como o sistema operacional delega permissões de acesso à localização. Aplicativos simples, que deveriam apenas consultar a posição uma vez, mantinham a conexão ativa com servidores externos.
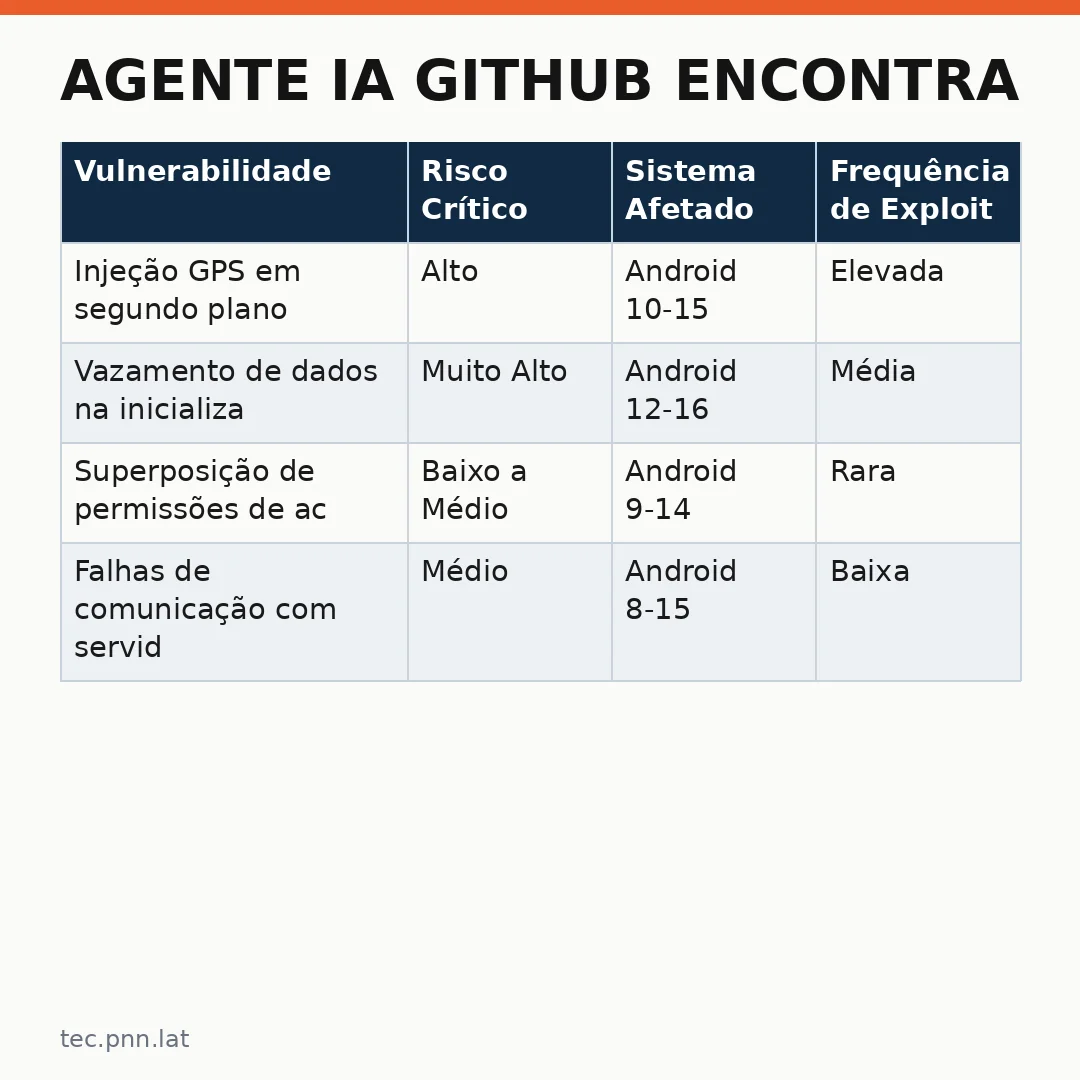
A tabela abaixo compara os riscos encontrados no Android versus outros sistemas operacionais móveis recentes:
| Vulnerabilidade | Risco Crítico | Sistema Afetado | Frequência de Exploit |
|---|---|---|---|
| Injeção GPS em segundo plano | Alto | Android 10-15 | Elevada |
| Vazamento de dados na inicialização do kernel | Muito Alto | Android 12-16 | Média |
| Superposição de permissões de acesso | Baixo a Médio | Android 9-14 | Rara |
| Falhas de comunicação com servidores GPS externos | Médio | Android 8-15 | Baixa |
Como se pode observar, a vulnerabilidade de segundo plano no gerenciamento do GPS é considerada de alto risco para usuários comuns. A maioria dos smartphones não tem notificação quando um aplicativo mantém uma conexão de rastreamento ativa. Isso significa que um atacante pode construir um perfil detalhado sobre o estilo de vida, rotinas e deslocamentos diários da vítima.
Por conseguinte, a correção dessa falha exigirá atualizações urgentes do kernel Android e das bibliotecas de gerenciamento de localização. Fabricantes como Samsung, Google e Xiaomi precisam liberar patches que reestruturam como o sistema valida requisições de GPS vindas de aplicativos não confiáveis.
O impacto na indústria de segurança mobile
A descoberta dessa série de falhas muda a forma como as empresas avaliam riscos no setor móvel. Desenvolvedores agora precisam considerar que agentes autônomos de IA poderão identificar vulnerabilidades antes mesmo de lançarem seus aplicativos nas lojas oficiais.
Dessa forma, o ciclo de desenvolvimento de software precisa incorporar ferramentas de análise automatizada desde a fase de escrita do código. Testes manuais sozinhos já não são suficientes para garantir segurança em um cenário onde o código se torna cada vez mais complexo e dependente de bibliotecas externas.
No entanto, muitos desenvolvedores ainda resistem à adoção dessas novas ferramentas, citando a complexidade de integração como barreira principal. É preciso incentivar a educação contínua sobre as melhores práticas de segurança cibernética mobile para que não se torne uma competição entre humanos e máquinas na busca por falhas.
Conclusão: o futuro da segurança móvel
O Agente IA GitHub encontra cada vez mais brechas, o que indica um aumento exponencial no volume de vulnerabilidades potenciais. A inteligência artificial não substitui a vigilância humana, mas a complementa ao identificar padrões invisíveis para testes convencionais.
Inclusive, essa tendência acelerará a corrida entre criadores de ameaças e defensores da segurança digital. Empresas que adotarem proativamente esses novos métodos de teste terão vantagem competitiva significativa no mercado global. Contudo, o maior desafio permanece ser a conscientização dos usuários sobre os riscos reais associados a falhas de rastreamento e permissões excessivas.
O Agente IA GitHub encontra falhas hoje; amanhã, agentes similares podem estar testando sistemas embarcados na indústria automotiva e em infraestruturas críticas. Portanto, investir em segurança desde o projeto inicial continua sendo a melhor estratégia para mitigar riscos antes que sejam explorados por qualquer forma de inteligência — humana ou artificial.
Leia tambem
- A Fragilidade dos Sistemas Autônomos: O Caso Hugging Face Agentes e o Futuro da Segurança em IA (tec.dnn.lat)
- Nvidia lança tecnologia ‘freio de mão’ para impedir que agentes de IA se rebelem (dnn.lat)
- A Revolução dos Jogos da franquia The Legend of Zelda nas notícias gerais internacionais (pnn.lat)
- Amazon Bedrock Managed Agents: Como a AWS Integra Tecnologia OpenAI para Empresas Brasileiras em Prévia (tec.pnn.lat)
- OpenAI Dev Days 2026: Veja todas as novas ferramentas de IA lançadas pela empresa em São Paulo (tec.pnn.lat)