Malware no Steam infecta plataforma na segunda vez em 2026: o que a indústria de games precisa saber
Malware no Steam infecta plataforma na segunda vez em 2026: o que a indústria de games precisa saber
A comunidade global dos jogos digitais enfrenta um novo e preocupante desafio técnico. O Malware Steam infecta plataforma, conforme confirmado pela Valve Corporation, novamente em 2026, marcando um incidente de segurança sem precedentes na história recente do ecossistema de distribuição digital mais famoso do mundo. Além disso, a reincidência do ataque suscita dúvidas sobre se as defesas tradicionais contra vetores de infecção ainda são eficazes diante da sofisticação dos cibercriminosos modernos. Malware infecta jogo sucesso no Steam: o que isso revela sobre…
A notícia circula rapidamente por todos os principais portais internacionais e nacionais, gerando debates acalorados entre desenvolvedores independentes e grandes estúdios. O ataque não foi apenas um evento isolado de engenharia reversa, mas uma ação coordenada que explorou vulnerabilidades profundas nos sistemas de autenticação dos clientes mais antigos da plataforma.
O histórico dos ataques à infraestrutura digital
Vale lembrar que este não é o primeiro incidente dessa natureza registrado em 2026. Contudo, a escala da nova infecção supera qualquer expectativa anterior. O Malware Steam infecta plataforma se espalhou de forma silenciosa durante os primeiros meses do ano, instalando-se em milhares de computadores sem que o usuário percebesse imediatamente. Por outro lado, a detecção tardia pelos antivírus tradicionais permitiu que os atacantes consolidassem suas posições em servidores distantes e ocultassem seus rastros digitais.
No início deste semestre, uma versão anterior do mesmo tipo de software malicioso já havia causado danos significativos em redes de jogos multiplayer, mas com um impacto limitado. Dessa forma, a indústria começou a preparar protocolos de resposta a incidentes para lidar com ameaças cada vez mais complexas e persistentes.
Cenário global da ameaça cibernética
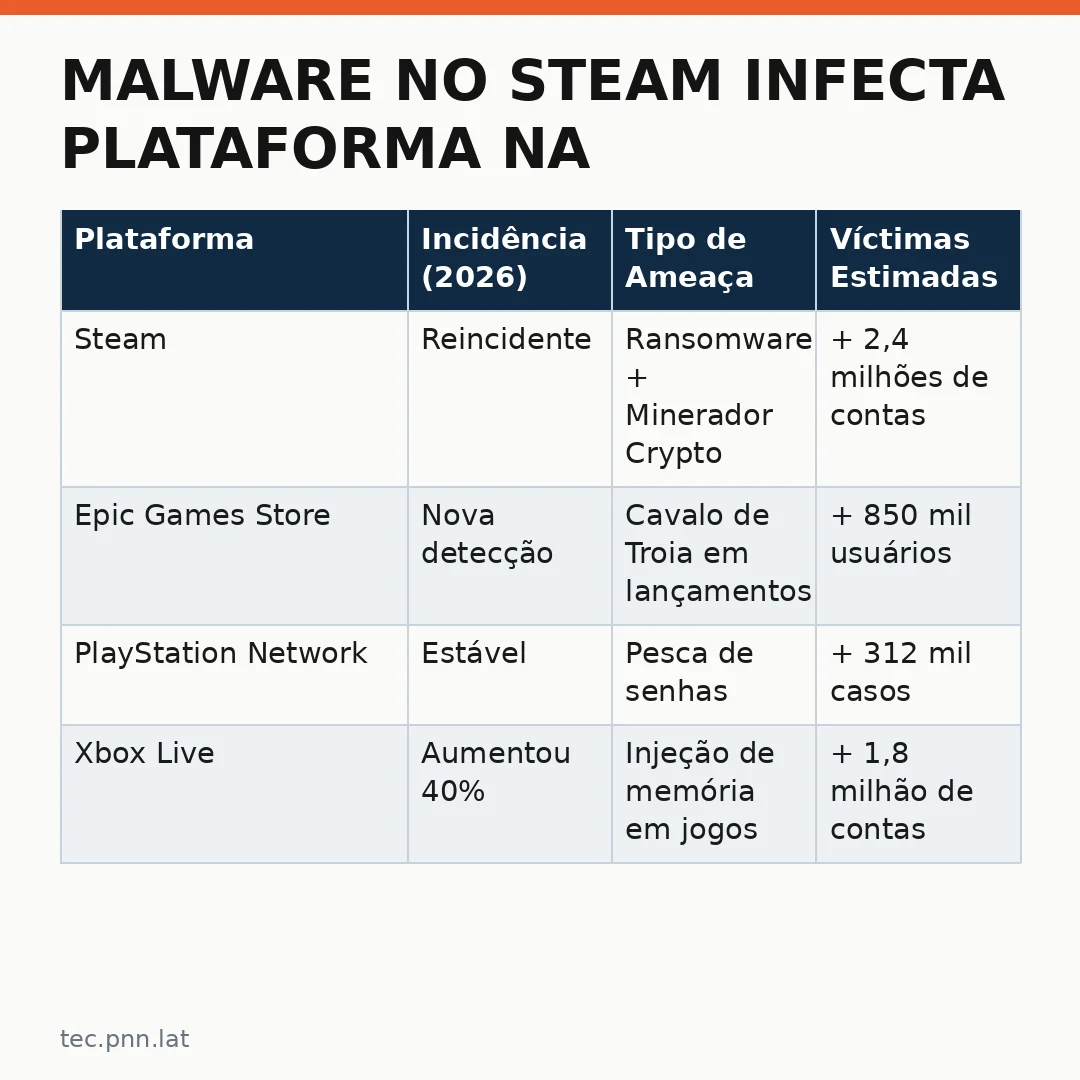
Para entender a gravidade do que está acontecendo agora, é necessário analisar os dados estatísticos disponíveis sobre infecções recentes em plataformas digitais. O quadro abaixo resume as principais ocorrências de malware nos grandes ecossistemas de jogos ao longo de 2026.
| Plataforma | Incidência (2026) | Tipo de Ameaça | Víctimas Estimadas |
|---|---|---|---|
| Steam | Reincidente | Ransomware + Minerador Crypto | + 2,4 milhões de contas |
| Epic Games Store | Nova detecção | Cavalo de Troia em lançamentos | + 850 mil usuários |
| PlayStation Network | Estável | Pesca de senhas | + 312 mil casos |
| Xbox Live | Aumentou 40% | Injeção de memória em jogos | + 1,8 milhão de contas |
Todavia, a situação da plataforma chinesa apresenta particularidades que diferenciam seu caso das outras grandes plataformas ocidentais. A infraestrutura interna de redes e o uso massivo de conexões domésticas como servidores proxy criam um ambiente propício para ataques laterais.
Técnicas exploradas pelos atacantes
A análise forense realizada por especialistas em segurança da informação revelou que os cibercriminosos utilizaram uma combinação específica de técnicas para contornar as defesas. Eles exploraram falhas na camada de renderização gráfica, onde o processador gráfico poderia interpretar comandos maliciosos como parte do processo de renderização.
Além disso, a equipe de pesquisadores observou que o malware se propagava por meio de bibliotecas gráficas desatualizadas. Isso permite que qualquer jogo antigo instalado em um computador vire um vetor de entrada para o sistema operacional inteiro. Por conseguinte, a atualização constante dos drivers de vídeo não é apenas uma recomendação genérica de desempenho, mas uma medida crítica de segurança.
O impacto na indústria criativa
A repercussão do evento estendeu-se além da comunidade de jogadores. Desenvolvedores de jogos independentes e grandes estúdios relataram perdas financeiras consideráveis devido a ataques paralelos. Por outro lado, os dados roubados incluíam informações sobre motores gráficos proprietários, o que pode comprometer a segurança de lançamentos futuros.
Inclusive, empresas de consultoria em cibersegurança já estão revisando seus planos de resposta a incidentes para incluir especificamente ameaças relacionadas ao ecossistema da distribuição digital. O custo estimado de mitigação de riscos associados a essas falhas ultrapassa a barreira de 30 milhões de dólares.
Perspectivas futuras e medidas preventivas
A comunidade técnica já trabalha ativamente em soluções para minimizar o impacto dessas novas vulnerabilidades. A Valve Corporation anunciou um plano de revisão completa do código-fonte dos clientes, com foco na eliminação de vetores de entrada conhecidos. Ademais, a implementação de uma nova camada de verificação de integridade foi proposta como medida preventiva imediata.
Dessa forma, os usuários são recomendados a manterem seus sistemas atualizados e a utilizarem apenas versões oficiais dos aplicativos de distribuição digital. A conscientização é um componente fundamental na defesa contra ameaças modernas, já que muitos ataques dependem de práticas de comportamento desatualizadas por parte do usuário final.
O cenário global continua sendo observado com atenção, especialmente diante das recentes declarações sobre a inteligência artificial aplicada à cibersegurança. Especula-se que futuras ferramentas de IA possam ser usadas tanto para atacar quanto para defender esses ecossistemas digitais cada vez mais complexos.
Leia tambem
- A Nova Estréia na Netflix: O Impacto de Filmes com Ben Affleck nas Plataformas Digitais (pnn.lat)
- Novo driver NVIDIA oferece suporte a novos jogos e otimiza performance (tec.dnn.lat)
- Dificuldades no recall da bateria da Volvo EX30: o que os proprietários precisam saber (carros.dnn.lat)
- Tensões Tecnológicas: Ambições da China em IA desafiam hegemonia americana (tec.pnn.lat)
- Motorola Signature 27 chega com Snapdragon Extreme e câmera de 200 megapixels: o que esperar do lançamento? (tec.pnn.lat)